Des portefeuilles crypto Ledger modifiés ont permis à des cybercriminels de récupérer à distance les phrases de récupération de leurs propriétaires. Révélée il y a quelques jours, cette attaque repose sur un composant électronique clandestin, capable de transmettre des informations par le réseau mobile 4G LTE. Plusieurs dizaines de millions de dollars en cryptomonnaies auraient été dérobés. L’affaire soulève des questions sur la sécurité des appareils vendus par des revendeurs.
Ledger est une entreprise française spécialisée dans les portefeuilles matériels destinés à protéger les clés privées des cryptomonnaies. Avec ses gammes Nano, Flex et Stax, le fabricant propose des dispositifs permettant de conserver les informations sensibles hors ligne. Sa stratégie repose notamment sur une puce sécurisée, appelée Secure Element, et sur la validation physique des transactions.
Des wallets Ledger piratés grâce à une modification matérielle
L’incident a été signalé le 9 octobre 2026, lorsque plusieurs utilisateurs ont constaté la disparition de cryptomonnaies depuis leurs portefeuilles.
Les premières investigations ont orienté les recherches vers CryptoBilis, un revendeur implanté en Asie du Sud-Est, notamment présent en Malaisie, en Indonésie et aux Philippines.
Contrairement à une attaque informatique traditionnelle, les pirates n’ont pas exploité une vulnérabilité connue du logiciel Ledger. Ils ont utilisé de véritables appareils, ouverts puis modifiés avant d’être remis dans le circuit commercial.
Ledger a confirmé la présence d’un composant électronique non autorisé dans un appareil examiné. Des investigations complémentaires ont ensuite permis d’identifier le fonctionnement de ce matériel espion.
Cette technique relève d’une attaque par altération de la chaîne de distribution, dans laquelle un produit authentique devient dangereux après une intervention physique malveillante.
A relire : Carte sans contact Tangem, un portefeuille crypto sans fil !
Tangem propose un nouveau Crypto Wallet qui se présente sous la forme d’une carte de crédit. Avec cette solution de Crypto Wallet, l’entreprise propose une autre alternative à tous ceux qui investissent…
Une puce espion 4G LTE capable de transmettre les données à distance
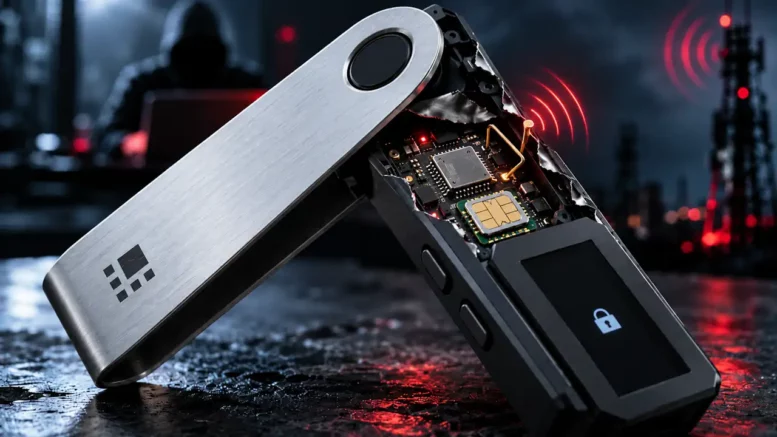
Le mécanisme découvert est particulièrement préoccupant. Les pirates ont installé un circuit électronique miniature à l’intérieur du boîtier, à proximité de l’écran du portefeuille. Celui-ci intègre plusieurs composants permettant de collecter et de transmettre les informations.
Le dispositif comprend notamment un microcontrôleur, un modem cellulaire LTE, une antenne et une eSIM. Son rôle consiste à surveiller les données envoyées vers l’écran du wallet. Lors de l’initialisation, Ledger affiche une phrase secrète composée de 24 mots, indispensable pour restaurer l’accès aux cryptomonnaies.
La puce espion peut reconstituer cette phrase à partir des informations affichées, puis la transmettre à des serveurs contrôlés par les attaquants au moyen du réseau mobile. Cette communication ne nécessite pas de connexion Wi-Fi. Elle peut fonctionner indépendamment du Bluetooth ou de la liaison USB utilisée normalement par le portefeuille.
L’utilisateur peut donc conserver un appareil apparemment fonctionnel tout en ayant communiqué, sans le savoir, les informations permettant de récupérer ses fonds.
Pourquoi la protection Secure Element n’a pas empêché l’attaque
La particularité de cette affaire tient au fait que les pirates n’ont pas eu besoin de compromettre directement la puce Secure Element. Dans un portefeuille Ledger, ce composant est chargé de protéger les clés privées et de réaliser les opérations cryptographiques sensibles.
Mais les 24 mots de récupération doivent être affichés lors de la configuration initiale afin que l’utilisateur puisse les sauvegarder. Les attaquants ont exploité cette étape en interceptant les données circulant vers l’écran.
Il ne s’agit donc pas d’une extraction directe des clés depuis la mémoire sécurisée. Les pirates ont récupéré une information équivalente en matière d’accès aux fonds : la phrase permettant de reconstruire le portefeuille.
Ledger précise que son système d’exploitation, ses serveurs et son Secure Element n’ont pas été compromis lors de cette attaque. L’incident démontre néanmoins qu’un composant matériel ajouté frauduleusement peut contourner les bénéfices d’une architecture sécurisée en surveillant les informations qui en sortent.
Plus de 90 millions de dollars de cryptomonnaies potentiellement dérobés
Les estimations réalisées par des enquêteurs spécialisés dans l’analyse des blockchains font état de pertes dépassant 90 millions de dollars. Ce montant repose sur l’observation de transactions suspectes et ne constitue pas un bilan financier officiellement validé par Ledger.
Les fonds auraient été transférés depuis plusieurs centaines de portefeuilles au cours d’une opération coordonnée. Le fabricant affirme que les cas de vol confirmés dans cet incident sont liés aux appareils commercialisés par CryptoBilis.
En Europe, des inquiétudes ont également émergé après le signalement d’un portefeuille modifié en Allemagne. Le distributeur MediaMarktSaturn a suspendu préventivement la vente des produits Ledger dans ses magasins et sur ses plateformes. Il reste important de distinguer les appareils dont la modification a été démontrée des signalements faisant encore l’objet d’investigations.
Quels modèles Ledger sont concernés par cette attaque ?
Les investigations publiques ont notamment documenté des modifications sur des Ledger Nano X. D’autres signalements concernent les familles Flex et Stax, mais tous ne disposent pas du même niveau de confirmation technique.
L’attaque ne dépend pas nécessairement d’une version particulière du logiciel. Elle repose avant tout sur l’ajout physique d’un composant malveillant. Un portefeuille authentique peut ainsi être compromis après avoir quitté l’usine.
La provenance du matériel devient donc essentielle. Acheter un appareil directement auprès du fabricant réduit les risques liés aux intermédiaires, même si aucune chaîne de distribution ne peut être considérée comme absolument invulnérable. À ce stade, les informations communiquées par Ledger ne démontrent pas une compromission générale de tous les portefeuilles de la marque.
Comment protéger ses cryptomonnaies après l’affaire Ledger ?
La première précaution consiste à vérifier l’origine du portefeuille. Les personnes ayant acheté un appareil auprès de CryptoBilis sont directement concernées par les recommandations spécifiques du fabricant. Un portefeuille suspect ne doit pas être initialisé. S’il a déjà été utilisé, il convient de considérer que sa phrase de récupération pourrait être compromise.
Pour sécuriser les actifs, il faut transférer les fonds vers un nouveau portefeuille fiable, utilisant une nouvelle phrase de récupération générée sur un appareil de confiance.
Une simple réinitialisation avec les mêmes 24 mots ne suffit pas : les attaquants pourraient toujours disposer de cette information. Il est également recommandé de contacter l’assistance officielle de Ledger, de ne jamais saisir sa phrase secrète sur un site Internet et de se méfier des messages prétendant vérifier ou réparer un wallet. Enfin, une vérification logicielle d’authenticité ne garantit pas nécessairement l’absence d’un composant espion ajouté physiquement.
Une affaire qui questionne la sécurité des portefeuilles physiques
Cet incident dépasse le seul cas de Ledger. Les portefeuilles matériels sont conçus pour limiter l’exposition des clés privées aux ordinateurs, smartphones et services connectés. Mais leur sécurité dépend également de leur intégrité physique.
Les fabricants concurrents, notamment Trezor, Tangem ou Coldcard, doivent eux aussi tenir compte des risques liés à la fabrication, à la distribution et aux éventuelles manipulations des appareils. La multiplication de composants miniaturisés intégrant modem et connectivité cellulaire facilite aujourd’hui la conception de systèmes espions difficiles à repérer sans inspection matérielle.
L’affaire rappelle ainsi qu’un appareil déconnecté d’Internet n’est pas nécessairement incapable de communiquer si un émetteur clandestin y a été ajouté.
Ce qu’il faut retenir
La faille de sécurité Ledger d’octobre 2026 repose sur des portefeuilles physiquement modifiés, équipés d’une puce espion intégrant une connexion 4G LTE. Ce composant récupère les 24 mots de récupération lors de leur affichage et les transmet à distance. L’attaque n’implique pas une compromission démontrée du Secure Element de Ledger. Les utilisateurs concernés doivent privilégier un nouveau portefeuille et une nouvelle phrase secrète.
Positionnement sur le marché
Ledger reste l’un des acteurs importants du marché des portefeuilles matériels, aux côtés de Trezor, Tangem et Coldcard. Cette affaire met en évidence une limite commune aux solutions de stockage physique : la nécessité de faire confiance à l’intégrité du matériel reçu.
Pour les particuliers détenant des cryptomonnaies, la provenance des appareils et la protection des phrases de récupération deviennent aussi importantes que les caractéristiques techniques annoncées.
FAQ : faille de sécurité Ledger octobre 2026
Tous les portefeuilles Ledger sont-ils piratés ?
Non. L’attaque confirmée concerne des appareils physiquement modifiés, principalement liés au revendeur CryptoBilis. Aucune compromission générale des appareils Ledger n’a été établie.
Comment les pirates transmettent-ils les données du wallet ?
Une puce clandestine intercepte les informations affichées à l’écran puis utilise un modem 4G LTE avec eSIM pour les transmettre à distance.
Le Bluetooth des Ledger Nano X est-il responsable ?
Non. Le dispositif espion utilise une connexion cellulaire indépendante. La vulnérabilité ne repose pas sur le protocole Bluetooth du portefeuille.
Peut-on perdre ses cryptomonnaies sans effectuer de transaction ?
Oui. Si un attaquant récupère les 24 mots de récupération, il peut reconstruire le portefeuille sur un autre appareil et initier des transactions sans utiliser le wallet original.
Comment savoir si mon Ledger est modifié ?
La vérification logicielle ne suffit pas à exclure un implant matériel. En cas de provenance suspecte, il faut contacter le fabricant et éviter toute initialisation ou réutilisation de la phrase de récupération.
Faut-il remplacer son portefeuille Ledger ?
Pas systématiquement. En revanche, un appareil identifié comme compromis doit être abandonné et les fonds transférés vers un portefeuille fiable avec une nouvelle phrase secrète.
Récapitulatif technique
- Incident : attaque matérielle sur des wallets Ledger.
- Date : octobre 2026, premiers vols signalés le 9 octobre.
- Matériel espion : circuit électronique clandestin.
- Composants : microcontrôleur, modem LTE, antenne et eSIM.
- Communication : transmission de données par réseau cellulaire 4G.
- Informations ciblées : phrase de récupération de 24 mots.
- Méthode : interception des données de l’écran lors de l’initialisation.
- Puce Secure Element : aucune compromission démontrée.
- Distribution concernée : principalement CryptoBilis.
- Pertes estimées : plus de 90 millions de dollars selon des enquêteurs indépendants.
- Protection : remplacement de tout appareil compromis et génération d’une nouvelle phrase de récupération.
En résumé
L’attaque Ledger d’octobre 2026 repose sur l’installation d’une puce espion à l’intérieur de véritables portefeuilles crypto. Grâce à un modem LTE et une eSIM, les pirates peuvent transmettre les phrases de récupération à distance et accéder aux fonds des victimes. La sécurité des cryptomonnaies dépend donc autant de la protection des clés privées que de l’intégrité physique de l’appareil utilisé.
Vidéo intéressante explicative du Youtubeur Hasheur :
Retrouver tous les articles de Planet Sans fil sur Google News. Vous y trouverez notre actualité, nos tests en un seul clic.




Soyez le premier à laisser un commentaire commenter "Faille de sécurité Ledger : une puce espion 4G cachée dans des wallets crypto pour voler les 24 mots de récupération"