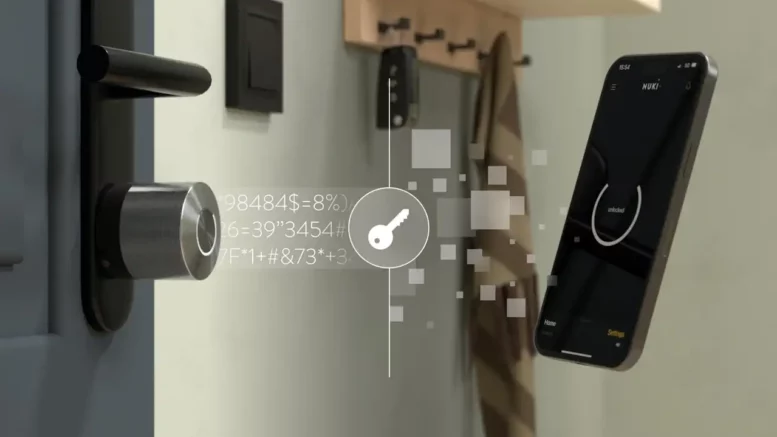
Depuis le 11 septembre 2026, le Cyber Resilience Act franchit une première étape concrète en Europe. Les fabricants de produits intégrant des éléments numériques doivent désormais signaler certaines vulnérabilités exploitées et les incidents graves dans des délais très courts. Pour Nuki, spécialiste autrichien des serrures connectées, cette évolution réglementaire conforte une stratégie fondée depuis plus de dix ans sur le Security-by-Design.
Positionnée sur le marché de l’accès intelligent, Nuki développe notamment sa gamme de Smart Lock permettant de contrôler et partager l’accès à un logement depuis un smartphone ou un écosystème domotique. Alors que la marque étoffe son catalogue et adopte des standards comme Matter, la sécurisation du logiciel, du matériel et des communications reste un élément central de son approche.
Le Cyber Resilience Act change les règles pour les objets connectés
Avec le Cyber Resilience Act, l’Union européenne veut imposer un socle commun de cybersécurité aux produits comportant des éléments numériques.
A relire : Test : Nuki Keypad 2 NFC avec fonctionnalité Tap to Unlock
Dans l’univers des serrures connectées, l’écosystème développé par Nuki Home Solutions s’impose progressivement comme une référence. Après la serrure connectée et différents accessoires destinés à simplifier l’accès au domicile, la marque propose…
| Aperçu | Produit | Prix | |

Nuki smart Lock Pro |
Boulanger | 269,99 € |  |
| Amazon | 268,99 € | |
|
| Fnac | 269,99 € | |
|
| Cdiscount | 336,65 € | |
Le principe ne concerne donc pas uniquement les serrures intelligentes, caméras ou objets domotiques. De nombreux logiciels, équipements informatiques et appareils connectés commercialisés en Europe entrent également dans le champ du règlement.
L’objectif est de prendre en compte la sécurité pendant l’ensemble du cycle de vie du produit : conception, commercialisation, correction des vulnérabilités et maintenance logicielle.
La majorité des exigences du CRA deviendront pleinement applicables le 11 décembre 2027.
Nuki mise sur le Security-by-Design depuis ses premières Smart Lock
Pour Nuki, le Cyber Resilience Act correspond à une approche déjà intégrée au développement de ses serrures connectées.
Le constructeur explique ne pas traiter la cybersécurité comme une fonction ajoutée une fois le produit terminé. Son principe de Security-by-Design consiste au contraire à intégrer les mécanismes de protection dès la conception du matériel et du logiciel.
Nuki cite notamment le chiffrement de bout en bout, l’analyse continue des menaces et les mises à jour de sécurité distribuées par Internet.
La partie matérielle évolue elle aussi avec l’utilisation de composants de sécurité dédiés, des mécanismes de protection de la mémoire et des mesures visant à réduire les risques de manipulation physique.
Des incidents à signaler sous 24 heures puis 72 heures
Depuis le 11 septembre, les obligations de signalement constituent l’un des premiers volets réellement opérationnels du CRA.
Lorsqu’un fabricant prend connaissance d’une vulnérabilité activement exploitée ou d’un incident grave concernant la sécurité d’un produit, une première alerte doit être transmise dans un délai de 24 heures.
Une notification plus complète doit ensuite intervenir dans les 72 heures, avec les informations disponibles et une première évaluation de l’incident.
Cette contrainte impose aux fabricants de connaître précisément les versions de leurs produits, leurs composants logiciels et les éventuelles populations d’appareils concernées. La gestion des vulnérabilités devient ainsi une activité continue plutôt qu’un contrôle effectué uniquement avant la commercialisation.
Les tests indépendants restent essentiels
Une conception sécurisée ne suffit cependant pas à garantir qu’un produit soit exempt de vulnérabilités.
Les erreurs peuvent apparaître lors de l’implémentation du logiciel, dans une application mobile, dans les communications réseau ou encore au niveau des composants matériels.
C’est pourquoi les tests techniques menés par des acteurs indépendants comme AV-TEST ou des spécialistes de la cybersécurité constituent un complément aux processus internes.
Pour une serrure connectée, cette question est particulièrement sensible : le produit contrôle directement l’accès physique à un logement. La sécurité du compte utilisateur, du smartphone, des échanges réseau et du matériel doit donc être envisagée comme un ensemble.
Les utilisateurs restent préoccupés par la sécurité des serrures connectées
La difficulté n’est pas uniquement technique. La perception de la sécurité influence également l’adoption des produits domotiques.
Selon une enquête réalisée par Nuki auprès de ses clients, 44 % des répondants considèrent les préoccupations liées à la sécurité comme l’un des principaux freins à l’achat d’une première serrure électronique.
Le fabricant estime que le Cyber Resilience Act, les standards communs comme Matter et les évaluations réalisées par des laboratoires indépendants peuvent contribuer à réduire cet écart entre niveau de protection réel et perception du public.
Pour les fabricants, rendre les dispositifs de sécurité plus compréhensibles devient donc presque aussi important que leur mise en œuvre technique.
La conformité au CRA devient aussi un enjeu de concurrence
Ces nouvelles obligations ont néanmoins un coût. Selon l’estimation de la Commission européenne citée par Nuki, les coûts directs de conformité pourraient représenter environ 29 milliards d’euros, soit près de 2 % des revenus de l’industrie européenne concernée.
Les fabricants doivent notamment prévoir des ressources pour maintenir leurs produits, corriger les vulnérabilités et proposer des mises à jour de sécurité pendant plusieurs années.
Nuki considère pouvoir absorber ces contraintes grâce aux investissements réalisés en amont, mais souligne qu’elles peuvent constituer une barrière plus importante pour certaines jeunes entreprises.
Le constructeur réclame surtout une application homogène des règles. Selon lui, les fabricants européens respectant les nouvelles exigences ne doivent pas se retrouver en concurrence avec des produits importés qui échapperaient dans les faits aux mêmes contrôles.
Ce qu’il faut retenir
Le Cyber Resilience Act impose désormais de nouvelles responsabilités aux fabricants de produits numériques et connectés. Depuis le 11 septembre 2026, certains incidents et vulnérabilités doivent être signalés sous 24 puis 72 heures. Nuki estime que son approche Security-by-Design lui permet d’aborder cette transition sur des bases déjà établies. Le fabricant demande cependant que les mêmes règles soient réellement appliquées à tous les produits commercialisés en Europe.
Positionnement sur le marché
Nuki évolue sur le segment des serrures connectées et plus largement de l’accès intelligent au domicile. Sur ce marché, la sécurité constitue un critère de différenciation aux côtés de la compatibilité domotique, de la simplicité d’installation et des fonctionnalités proposées.
Le CRA pourrait progressivement homogénéiser certaines exigences de cybersécurité entre les différents fabricants. Pour Nuki, l’enjeu sera donc de continuer à différencier ses Smart Lock par leur architecture de sécurité, leur intégration aux standards comme Matter et la durée de leur suivi logiciel.
FAQ : Nuki et le Cyber Resilience Act
Qu’est-ce que le Cyber Resilience Act ?
Le CRA est un règlement européen établissant des exigences de cybersécurité pour de nombreux produits intégrant des éléments numériques. Il prévoit notamment des obligations concernant leur conception, leur maintenance et la gestion des vulnérabilités.
Depuis quand les obligations de signalement du CRA s’appliquent-elles ?
Elles sont applicables depuis le 11 septembre 2026. Les fabricants doivent notamment signaler les vulnérabilités activement exploitées et certains incidents graves de sécurité.
Quels sont les délais de signalement ?
Une première alerte doit être réalisée dans les 24 heures après la prise de connaissance de l’incident ou de la vulnérabilité concernée. Une notification plus détaillée intervient ensuite sous 72 heures.
Quand le Cyber Resilience Act sera-t-il pleinement applicable ?
La majorité des dispositions du règlement s’appliqueront à partir du 11 décembre 2027.
Comment Nuki sécurise-t-elle ses serrures connectées ?
Nuki met notamment en avant le chiffrement de bout en bout, les mises à jour de sécurité, l’analyse des menaces et différents mécanismes matériels de protection. L’entreprise regroupe cette stratégie sous le principe de Security-by-Design.
Pourquoi le CRA est-il important pour une serrure connectée ?
Une serrure intelligente associe sécurité numérique et contrôle d’un accès physique. Une vulnérabilité logicielle ou une mauvaise gestion des accès peut donc avoir des conséquences dépassant la seule protection des données.
Récapitulatif technique
- Réglementation : Cyber Resilience Act européen
- Signalement obligatoire : depuis le 11 septembre 2026
- Première alerte : sous 24 heures
- Notification détaillée : sous 72 heures
- Application générale du CRA : 11 décembre 2027
- Approche Nuki : Security-by-Design
- Technologies évoquées : chiffrement de bout en bout, analyse des menaces, mises à jour de sécurité, protections matérielles
- Produits concernés chez Nuki : serrures connectées et solutions d’accès intelligent
- Écosystème : applications mobiles, services connectés et standard Matter
En résumé
Le Cyber Resilience Act transforme progressivement la cybersécurité des objets connectés en exigence réglementaire européenne. Nuki estime que son approche Security-by-Design lui donne une base adaptée aux nouvelles contraintes. Le constructeur demande désormais une application uniforme du règlement afin que tous les fabricants présents sur le marché européen soient soumis aux mêmes exigences.
Retrouver tous les articles de Planet Sans fil sur Google News. Vous y trouverez notre actualité, nos tests en un seul clic.

Soyez le premier à laisser un commentaire commenter "Cyber Resilience Act : Nuki défend le Security-by-Design et réclame une concurrence équitable."