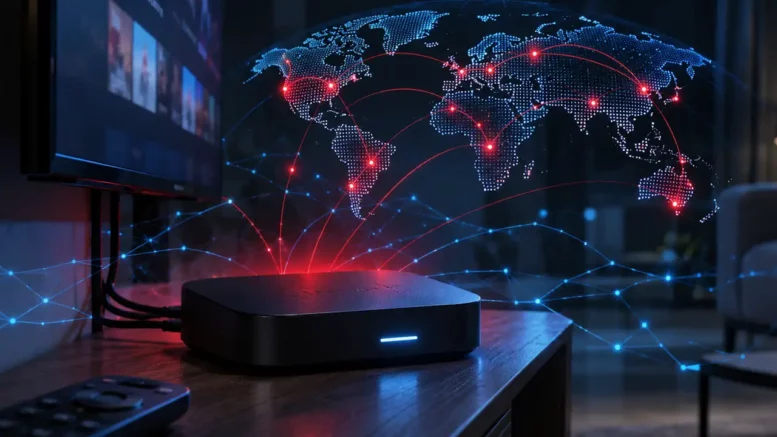
Plus de 1,3 million de boîtiers TV Android ont été intégrés à un réseau malveillant sans que leurs propriétaires le sachent. Le 2 novembre 2026, Google et Plume annoncent avoir participé au démantèlement du botnet X.CPE, une infrastructure présente dans plus de 200 pays selon les partenaires de l’opération. Particularité inquiétante : le logiciel malveillant était directement intégré aux appareils avant leur commercialisation.
Google, à travers son équipe Threat Intelligence Group, mène des enquêtes sur les cybermenaces visant son écosystème. Plume, spécialiste des réseaux Wi-Fi domestiques et des services de sécurité pour opérateurs Internet, apporte son expertise sur les connexions résidentielles. Cette collaboration illustre une évolution de la cybersécurité : les appareils connectés peuvent devenir une menace même lorsqu’ils semblent fonctionner normalement.
X.CPE : un malware installé avant même l’achat du boîtier TV
Contrairement aux infections habituelles, X.CPE ne nécessitait pas l’installation d’une application suspecte par l’utilisateur. Le programme était intégré au firmware, le logiciel interne qui permet à l’appareil de fonctionner.
Selon Google, cette porte dérobée était présente dans différents modèles et marques de boîtiers Android. Elle pouvait s’activer après le premier démarrage, télécharger d’autres composants malveillants et maintenir un accès distant.
L’enquête attribue le développement et l’exploitation de cette infrastructure à Videostrong Technology, un fabricant chinois d’équipements Android. Google estime, avec un niveau de confiance élevé, que ce système avait été conçu intentionnellement pour générer des revenus. Les utilisateurs pouvaient donc acheter un boîtier fonctionnel tout en hébergeant un logiciel capable d’exécuter des opérations à leur insu.
A relire : Boîtiers SuperBox : votre connexion Internet peut servir de proxy résidentiel à votre insu
Les boîtiers SuperBox promettent un accès simple à un vaste catalogue de contenus depuis un téléviseur. Mais derrière cette fonction de streaming se cache un risque nettement moins visible. Une enquête de…
Plus de 1,3 million d’appareils touchés dans le monde
L’ampleur du botnet X.CPE constitue l’un des principaux enseignements de cette enquête. Les partenaires de l’opération évoquent plus de 1,3 million de boîtiers répartis dans plus de 200 pays.
De son côté, TrendAI indique avoir identifié 1 472 554 appareils infectés, correspondant à 206 modèles, dans ses observations réalisées entre juin et octobre 2026. Ces chiffres proviennent de méthodes et de périodes de mesure différentes.
La majorité des équipements concernés étaient des boîtiers Android TV. Les chercheurs ont également identifié d’autres appareils connectés, notamment des projecteurs, des équipements de télésanté et des systèmes d’affichage numérique. Cette diversité montre que le problème dépasse les seuls appareils multimédias. Tout équipement Android disposant d’un accès Internet peut représenter une cible intéressante lorsqu’il bénéficie d’un contrôle logiciel insuffisant.
Comment les pirates exploitaient les connexions Internet domestiques
Le botnet X.CPE transformait certains appareils infectés en relais Internet appelés proxys résidentiels.
Concrètement, des tiers pouvaient faire transiter leurs communications par la connexion du propriétaire. Pour les services contactés, le trafic semblait alors provenir d’une adresse IP résidentielle ordinaire. Cette technique permet de dissimuler l’origine réelle de certaines activités en ligne. Elle peut également servir à contourner des restrictions ou à alimenter des opérations frauduleuses.
Les chercheurs ont identifié plusieurs formes de monétisation :
- Revente de l’accès à la bande passante résidentielle.
- Fraude publicitaire par génération de trafic artificiel.
- Distribution de contenus via des réseaux pair-à-pair.
- Installation de composants malveillants supplémentaires.
- Collecte de données concernant les appareils et leurs utilisateurs.
Le propriétaire pouvait ainsi supporter une consommation réseau supplémentaire sans percevoir immédiatement d’anomalie sur son téléviseur.
Une porte dérobée persistante avec des privilèges système
Sur le plan technique, X.CPE utilisait une architecture modulaire. Une première composante, parfois nommée com.oemservice, disposait de privilèges système et communiquait avec des serveurs de commande et de contrôle.
Un second composant, notamment identifié sous le nom com.abc.nexus, permettait de charger différents modules destinés à exploiter commercialement les appareils.
Les communications utilisaient notamment HTTP et MQTT, un protocole léger courant dans les environnements connectés. Les chercheurs ont observé des fonctions de capture d’écran, d’exécution de commandes et d’exfiltration d’informations.
Autre difficulté : le malware disposait de mécanismes de persistance. Dans certaines configurations, sa suppression était suivie d’une réinstallation automatique au redémarrage, depuis une partition interne. Google indique également que certaines variantes pouvaient désactiver Google Play Protect, compliquant leur détection.
Google et Plume coupent l’accès aux serveurs du botnet
Pour neutraliser cette infrastructure, Google a engagé des actions visant les domaines et serveurs utilisés pour contrôler les appareils infectés. L’opération a réuni Plume, Lumen, HUMAN Security, TrendAI, Synthient et l’Agence nationale de police japonaise, aux côtés de Google.
Les partenaires ont partagé leurs observations sur les logiciels malveillants, les flux réseau et les infrastructures utilisées pour distribuer les modules.
Google estime que les actions contre les serveurs de commande des groupes associés pourraient également interrompre l’accès à au moins 10 millions d’autres appareils compromis. Ce chiffre correspond à une estimation de l’impact indirect, et non à 10 millions de boîtiers supplémentaires infectés par X.CPE.
Google a parallèlement rompu ses relations avec Videostrong et interdit au fabricant, ainsi qu’à ses futures filiales ou entités affiliées, de produire des appareils Android certifiés ou de fournir des logiciels à d’autres fabricants certifiés.
Quels risques pour les utilisateurs de boîtiers Android TV ?
Un boîtier compromis peut continuer à diffuser des vidéos normalement. Il n’existe donc pas nécessairement de signe visible permettant d’identifier une infection. Les conséquences possibles comprennent l’utilisation non autorisée de la connexion Internet, la collecte d’informations personnelles et l’exécution d’activités malveillantes depuis l’adresse IP du foyer.
Pour limiter les risques, mieux vaut privilégier les appareils provenant de fabricants identifiables, vérifier leur certification Android TV ou Google TV et maintenir les mises à jour de sécurité actives.
Il est également conseillé de contrôler Google Play Protect, d’éviter les applications issues de sources inconnues et de surveiller les connexions inhabituelles. Un équipement suspect peut être déconnecté du réseau en attendant une vérification. Une réinitialisation d’usine ne garantit pas l’élimination d’un malware intégré au firmware.
Ce qu’il faut retenir
Le botnet X.CPE exploitait plus de 1,3 million de boîtiers TV et autres équipements Android, souvent compromis avant leur vente. Les appareils pouvaient servir de proxys résidentiels, générer du trafic publicitaire frauduleux ou télécharger d’autres logiciels malveillants. Google, Plume et leurs partenaires ont perturbé les infrastructures de contrôle. L’affaire souligne les risques liés à la sécurité des firmwares et à la chaîne d’approvisionnement des objets connectés.
Positionnement sur le marché
Cette affaire concerne principalement le marché des boîtiers multimédias Android économiques, mais aussi celui des équipements IoT utilisant des composants logiciels communs.
Elle rappelle les campagnes BadBox et BadBox 2.0, dans lesquelles des appareils connectés compromis étaient exploités à des fins frauduleuses. Ces opérations ne doivent toutefois pas être considérées comme identiques.
Pour les fabricants, distributeurs et fournisseurs d’accès Internet, l’enjeu dépasse la certification initiale : il concerne également la traçabilité du logiciel intégré aux produits et la surveillance des comportements réseau.
FAQ : X.CPE et les boîtiers Android TV infectés
Qu’est-ce que le malware X.CPE ?
Il s’agit d’une porte dérobée intégrée au firmware de certains appareils Android. Elle permettait de télécharger des modules malveillants et de contrôler des fonctions de l’appareil à distance.
Combien d’appareils ont été compromis ?
Les partenaires évoquent plus de 1,3 million de boîtiers. TrendAI a observé environ 1,47 million d’appareils infectés pendant sa période d’analyse.
Tous les appareils Android TV sont-ils concernés ?
Non. L’enquête vise des modèles et des chaînes de fabrication spécifiques, sans établir que tous les boîtiers Android TV sont vulnérables.
Comment savoir si mon boîtier TV est infecté ?
L’absence de symptômes ne suffit pas à exclure une infection. Il faut vérifier le fabricant, le modèle, les mises à jour disponibles et, si nécessaire, demander confirmation au vendeur ou au support technique.
Une réinitialisation suffit-elle à supprimer X.CPE ?
Pas nécessairement. Lorsque le logiciel malveillant se trouve dans le firmware ou une partition persistante, une réinitialisation classique peut être insuffisante.
Le démantèlement signifie-t-il que tous les appareils sont désormais sécurisés ?
Non. L’opération perturbe les infrastructures de contrôle, mais ne garantit pas que chaque appareil compromis ait été nettoyé ou remplacé.
En résumé
Google et Plume ont participé au démantèlement d’une infrastructure malveillante exploitant plus de 1,3 million d’appareils Android. Le malware était intégré au logiciel interne avant la vente de certains équipements. Les connexions domestiques étaient notamment utilisées comme proxys résidentiels à l’insu des propriétaires. L’enquête met en évidence un risque de sécurité lié directement à la fabrication des objets connectés.
Récapitulatif technique
- Menace : X.CPE, porte dérobée Android.
- Appareils concernés : principalement boîtiers Android TV, mais aussi d’autres équipements Android connectés.
- Volume annoncé : plus de 1,3 million d’appareils.
- Mesure TrendAI : 1 472 554 appareils, 206 modèles.
- Distribution géographique : plus de 200 pays selon l’annonce conjointe.
- Vecteur initial : firmware préinstallé.
- Composants identifiés :
x.cpe,com.oemservice,com.abc.nexus. - Protocoles : HTTP et MQTT.
- Activités observées : proxys résidentiels, fraude publicitaire, chargement de logiciels et collecte de données.
- Fabricant mis en cause : Videostrong Technology, selon Google.
- Intervention : perturbation des serveurs de contrôle et exclusion du fabricant de l’écosystème Android certifié.
- Date de l’annonce : 2 novembre 2026.
- Conséquence pour les utilisateurs : risque persistant sur les appareils dont le firmware reste compromis.
Retrouver tous les articles de Planet Sans fil sur Google News. Vous y trouverez notre actualité, nos tests en un seul clic.




Soyez le premier à laisser un commentaire commenter "X.CPE : 1,3 million de boîtiers Android TV compromis, Google et Plume démantèlent un botnet mondial"