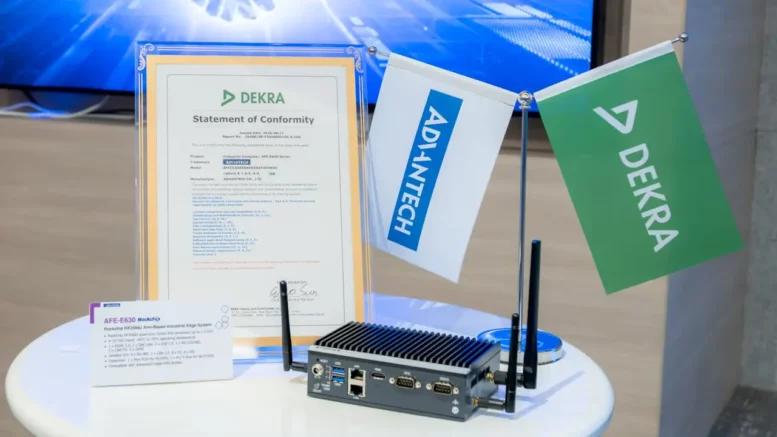
Advantech et DEKRA ont annoncé un partenariat destiné à renforcer la cybersécurité des équipements industriels connectés. Leur objectif : accompagner les fabricants et intégrateurs dans la préparation au Cyber Resilience Act, le règlement européen qui impose progressivement de nouvelles exigences de sécurité aux produits numériques. Une évolution qui concerne aussi bien les passerelles IoT que les systèmes embarqués et les plateformes d’intelligence artificielle industrielle.
Spécialisé dans l’informatique industrielle, Advantech développe des ordinateurs embarqués, des passerelles IoT et des solutions Edge AI utilisées dans les usines et infrastructures connectées. De son côté, DEKRA intervient dans les essais, l’inspection et la certification. Le rapprochement associe donc l’expertise matérielle du fabricant taïwanais aux compétences de l’organisme en matière d’évaluation de la cybersécurité.
Un partenariat pour anticiper les risques de cybersécurité industrielle
L’accord signé entre Advantech et DEKRA prend la forme d’un protocole d’accord, ou Memorandum of Understanding (MoU). Il vise principalement à intégrer les exigences de cybersécurité dès les premières étapes de conception des produits industriels.
Cette approche répond à une difficulté fréquente : la sécurité des systèmes connectés est parfois évaluée tardivement, lorsque les choix matériels et logiciels sont déjà arrêtés.
Corriger une vulnérabilité à ce stade peut nécessiter des modifications coûteuses, notamment lorsqu’un équipement utilise un système embarqué spécifique. En associant les essais et les démarches de conformité plus tôt dans le développement, les deux entreprises souhaitent limiter ces difficultés.
Le partenariat doit également permettre aux fabricants et intégrateurs de mieux anticiper les exigences européennes et les normes internationales. Il ne constitue toutefois pas une certification automatique des produits Advantech.
A relire : OpenRoaming et FIDO veulent connecter automatiquement et sécuriser les objets IoT au Wi-Fi
La Wireless Broadband Alliance et la FIDO Alliance annoncent avoir validé une méthode permettant à des objets IoT de rejoindre automatiquement un réseau Wi-Fi OpenRoaming puis de transférer leur propriété de manière…
Cyber Resilience Act : des obligations déjà applicables depuis septembre 2026
Le Cyber Resilience Act (CRA) constitue la principale raison de ce rapprochement. Adopté par l’Union européenne, ce règlement encadre la cybersécurité de nombreux produits comportant des éléments numériques, dont les appareils connectés et certains équipements réseau.
Son objectif est de renforcer la protection des produits tout au long de leur cycle de vie. Cela implique notamment une meilleure gestion des vulnérabilités, des mises à jour sécurisées et une documentation adaptée.
Le calendrier réglementaire prévoit plusieurs échéances. Depuis le 11 septembre 2026, les fabricants concernés doivent signaler certaines vulnérabilités activement exploitées et certains incidents graves de sécurité. Les obligations générales du règlement deviendront applicables le 11 décembre 2027.
Ces règles concernent également les constructeurs situés hors de l’Union européenne lorsqu’ils commercialisent des produits relevant du règlement sur ce marché. Pour un fabricant comme Advantech, l’enjeu dépasse donc la simple protection d’un appareil : il concerne aussi ses processus de développement, de maintenance et de conformité.
IEC 62443 : une référence pour protéger les systèmes industriels
La collaboration entre Advantech et DEKRA s’appuie également sur la famille de normes IEC 62443. Cette référence internationale concerne la cybersécurité des systèmes d’automatisation et de contrôle industriels. Elle couvre plusieurs domaines, notamment les processus de développement sécurisé, la gestion des accès et certaines exigences techniques applicables aux composants industriels.
Dans une usine, les conséquences d’une cyberattaque peuvent être particulièrement importantes. Une passerelle compromise peut perturber les échanges entre équipements, tandis qu’une attaque touchant un système de contrôle peut affecter directement la production.
La norme IEC 62443 permet d’organiser les mesures de protection en fonction des responsabilités et des risques identifiés. Elle ne doit cependant pas être confondue avec le Cyber Resilience Act.
Une conformité à certaines parties de l’IEC 62443 ne garantit pas automatiquement le respect de toutes les obligations européennes. Les deux cadres peuvent néanmoins se compléter dans la conception d’équipements industriels plus sûrs.
Wi-Fi, 5G et Ethernet : pourquoi les équipements connectés doivent être mieux protégés
Les infrastructures industrielles utilisent plusieurs technologies de communication. L’Ethernet demeure très présent, mais le Wi-Fi, les réseaux mobiles 4G et 5G ainsi que les communications radio spécialisées permettent également de connecter des machines et des capteurs.
Cette diversité facilite la supervision et la maintenance à distance. Elle multiplie cependant les interfaces susceptibles de présenter des vulnérabilités.
Le chiffrement constitue une première protection. Sur les réseaux Wi-Fi compatibles, WPA3 peut notamment renforcer la sécurité des échanges radio.
Mais une connexion chiffrée ne suffit pas. Un système embarqué peut présenter une faille dans son système d’exploitation, son interface d’administration ou son mécanisme de mise à jour.
Les fabricants doivent donc aussi prévoir une authentification adaptée, un démarrage sécurisé lorsque nécessaire et des procédures fiables de correction des vulnérabilités. La segmentation réseau permet également de limiter les communications entre équipements qui n’ont pas besoin d’échanger directement.
Ces mesures prennent une importance particulière dans les environnements où plusieurs générations d’appareils coexistent.
Edge AI et systèmes embarqués : des enjeux supplémentaires
L’accord concerne également les applications Edge AI, c’est-à-dire les solutions capables d’exécuter des traitements d’intelligence artificielle directement sur des équipements locaux. Ces systèmes permettent notamment d’analyser des données de capteurs, des images ou des informations de production sans envoyer systématiquement les données vers un serveur distant.
Cette architecture peut réduire la latence et certains transferts réseau. Elle introduit toutefois de nouveaux composants logiciels à sécuriser. Les environnements d’exécution, les bibliothèques, les modèles déployés et les mécanismes de mise à jour nécessitent une attention particulière.
Dans ce contexte, intégrer la cybersécurité dès la conception devient essentiel. Le partenariat avec DEKRA pourrait aider Advantech et ses partenaires à mieux structurer les évaluations techniques de ces plateformes. Aucun nouveau produit Edge AI ni dispositif de certification spécifique n’a cependant été annoncé à cette occasion.
Quelles conséquences pour les fabricants français et belges ?
Le partenariat entre Advantech et DEKRA illustre une évolution qui concerne directement les entreprises européennes. En France comme en Belgique, les fabricants d’équipements numériques concernés devront respecter les obligations applicables du CRA. Les importateurs et distributeurs disposent également de responsabilités spécifiques.
Pour les industriels qui achètent et exploitent ces équipements, plusieurs critères devraient prendre davantage de place dans les décisions d’investissement. La durée de support logiciel, la disponibilité des correctifs et les procédures de gestion des vulnérabilités deviennent des informations importantes.
Cette évolution est particulièrement sensible pour les équipements industriels, dont la durée d’utilisation peut dépasser largement celle des appareils électroniques grand public. Remplacer une passerelle ou un contrôleur peut nécessiter une interruption de production et des opérations de reconfiguration. Mieux anticiper les exigences de cybersécurité peut donc limiter certains coûts et risques à long terme.
Ce qu’il faut retenir
Advantech et DEKRA ont signé un protocole d’accord le 16 octobre 2026 pour renforcer la cybersécurité des équipements IoT industriels. Leur collaboration vise notamment à préparer les fabricants aux exigences du Cyber Resilience Act et aux références internationales comme l’IEC 62443. Les obligations européennes de signalement sont déjà applicables depuis septembre 2026, tandis que les principales exigences entreront en application en décembre 2027. Le partenariat ne signifie pas que les produits Advantech disposent automatiquement d’une certification.
Positionnement sur le marché
Cette annonce s’inscrit dans un marché de l’IoT industriel où la sécurité devient un critère de différenciation pour les fabricants de matériel et de logiciels. Advantech évolue dans un environnement concurrentiel comprenant notamment Siemens, Schneider Electric et d’autres fournisseurs de solutions d’automatisation ou d’informatique industrielle.
L’accord avec DEKRA ne modifie pas directement son catalogue matériel. Il vise plutôt à renforcer l’accompagnement technique et réglementaire proposé aux fabricants, intégrateurs et entreprises qui déploient des systèmes connectés. La portée concrète de cette collaboration dépendra des évaluations et programmes effectivement mis en œuvre.
FAQ : Advantech, DEKRA et Cyber Resilience Act
Pourquoi Advantech s’associe-t-il à DEKRA ?
Advantech souhaite renforcer les démarches de cybersécurité et de conformité de ses équipements industriels. DEKRA apporte son expertise en matière d’essais, d’évaluation et de certification.
Quand le Cyber Resilience Act devient-il obligatoire ?
Les obligations de signalement de certaines vulnérabilités et incidents sont applicables depuis le 11 septembre 2026. Les principales exigences du règlement s’appliqueront à partir du 11 décembre 2027.
Quels appareils sont concernés par le CRA ?
Le règlement couvre de nombreux produits matériels et logiciels comportant des éléments numériques, notamment des appareils IoT et des équipements réseau. Son application précise dépend de la catégorie du produit et des exclusions prévues.
La certification IEC 62443 suffit-elle pour respecter le CRA ?
Non. L’IEC 62443 constitue une référence importante pour la cybersécurité industrielle, mais elle ne garantit pas à elle seule la conformité à toutes les exigences du règlement européen.
Les produits Advantech sont-ils désormais certifiés par DEKRA ?
Non. L’annonce porte sur une collaboration et ne confirme pas une certification générale des produits de la marque.
Récapitulatif technique
- Entreprises : Advantech et DEKRA
- Date de l’annonce : 16 octobre 2026
- Nature : protocole d’accord (MoU)
- Domaine : cybersécurité industrielle et IoT
- Produits concernés : équipements industriels connectés, systèmes embarqués et plateformes Edge AI
- Réglementation : Cyber Resilience Act (UE 2024/2847)
- Norme de référence : IEC 62443
- Technologies associées : Ethernet, Wi-Fi, réseaux mobiles et communications industrielles
- Objectif : intégrer la sécurité dès la conception et faciliter la préparation réglementaire
- Signalement CRA : applicable depuis le 11 septembre 2026
- Exigences générales CRA : 11 décembre 2027
- Certification automatique : non
- Prix et disponibilité : sans objet, aucun nouveau produit commercialisé dans le cadre de cette annonce
En résumé
Le partenariat entre Advantech et DEKRA vise à accompagner l’industrie dans l’application des nouvelles exigences européennes de cybersécurité. Il associe informatique industrielle, essais de sécurité et préparation réglementaire autour du Cyber Resilience Act et de l’IEC 62443. Son intérêt réside principalement dans l’anticipation des risques techniques et des obligations applicables aux produits connectés.
Retrouver tous les articles de Planet Sans fil sur Google News. Vous y trouverez notre actualité, nos tests en un seul clic.

Soyez le premier à laisser un commentaire commenter "Advantech et DEKRA s’allient pour sécuriser l’IoT industriel face au Cyber Resilience Act"