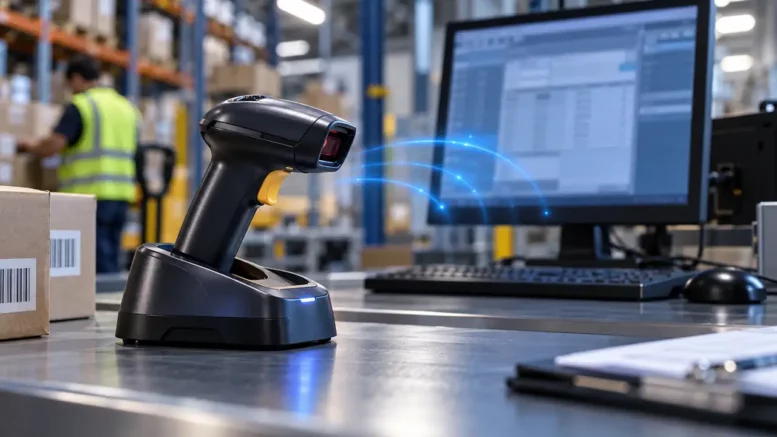
Un simple scanner de codes-barres pourrait devenir la porte d’entrée d’une cyberattaque contre une entreprise. Kaspersky vient d’identifier une faille Bluetooth affectant la communication entre certains lecteurs sans fil et leur station de base. Cette vulnérabilité pourrait permettre à un attaquant d’envoyer des commandes à un ordinateur professionnel sans intervention de son utilisateur. Une découverte qui concerne particulièrement les entrepôts, les commerces et les plateformes logistiques.
Spécialiste de la cybersécurité, Kaspersky développe des logiciels de protection, des outils de surveillance des menaces et des services d’audit informatique. L’entreprise mène également des recherches sur la sécurité des infrastructures industrielles. Ses dernières investigations s’intéressent aux équipements connectés utilisés quotidiennement dans les chaînes logistiques, souvent moins surveillés que les serveurs et les ordinateurs traditionnels.
Une faille Bluetooth découverte dans les équipements logistiques
Présentée lors du Security Analyst Summit 2026, organisé à Bali, cette découverte résulte d’un audit consacré à la sécurité informatique des entrepôts.
Les chercheurs de Kaspersky ont identifié une faiblesse dans un modèle de scanner de codes-barres provenant d’un fabricant important. Ils ont également observé un mécanisme d’attaque comparable sur des appareils de plusieurs fournisseurs.
Le problème concerne principalement l’absence d’authentification entre le lecteur sans fil et sa station de base.
Dans une installation classique, le scanner transmet les informations d’un code-barres à une base reliée à un ordinateur. Ce dernier reçoit ensuite les données comme si elles avaient été saisies au clavier. C’est précisément ce fonctionnement qui peut être détourné.
A relire : Une mise à jour de firmware masque complètement l’empreinte unique Bluetooth d’un appareil
Les chercheurs de l’Université de Californie à San Diego ont développé une mise à jour de firmware qui masque l’empreinte Bluetooth unique d’un appareil, éliminant une vulnérabilité critique.
Comment un scanner Bluetooth peut-il transmettre des commandes malveillantes ?
La faille Bluetooth identifiée par Kaspersky permet potentiellement à un attaquant situé à portée radio de communiquer avec la station de base d’un scanner vulnérable.
Le scénario décrit par les chercheurs repose sur plusieurs étapes :
- L’attaquant repère l’adresse Bluetooth de la station, notamment en observant les communications sans fil.
- Il transmet des données spécialement préparées à la base vulnérable.
- Celle-ci relaie les informations à l’ordinateur connecté.
- Le système interprète certaines données comme des frappes de clavier légitimes.
- Des commandes non autorisées peuvent alors être exécutées.
Cette technique relève de l’injection de frappes clavier, parfois appelée keystroke injection. Sa particularité est de ne pas nécessiter de clic sur un lien frauduleux ou l’ouverture d’une pièce jointe par un employé. La possibilité d’exécuter du code dépend toutefois de la configuration du poste, de ses permissions et des protections présentes.
Des ordinateurs professionnels potentiellement exposés
Le danger ne se limite pas au scanner lui-même. Dans un entrepôt, l’ordinateur auquel il est connecté peut accéder aux applications de gestion des stocks, aux informations de livraison ou aux systèmes de préparation des commandes.
Si un attaquant parvient à prendre pied sur ce poste, il pourrait tenter d’utiliser ses accès pour atteindre d’autres ressources informatiques. Les systèmes de gestion d’entrepôt, appelés WMS pour Warehouse Management System, représentent notamment des cibles potentielles.
Une compromission plus étendue pourrait entraîner des perturbations dans la préparation des colis, des modifications de données logistiques ou une interruption temporaire de certaines opérations.
Ces conséquences restent des scénarios de risque. Kaspersky n’a pas annoncé, dans sa communication du 20 octobre 2026, une campagne d’attaques confirmée exploitant précisément cette vulnérabilité.
Pourquoi les scanners de codes-barres constituent-ils une cible intéressante ?
Les scanners de codes-barres sont omniprésents dans la logistique, la distribution et le commerce de détail. Leur rôle paraît relativement simple : lire une information et la transmettre à un logiciel professionnel.
Pourtant, ces périphériques communiquent parfois avec des ordinateurs disposant de connexions vers des applications essentielles au fonctionnement de l’entreprise. Cette position leur confère un intérêt particulier pour un attaquant.
Contrairement à un serveur ou à un ordinateur portable, un scanner sans fil ne bénéficie pas toujours d’une surveillance de sécurité aussi poussée.
L’étude de Kaspersky montre ainsi qu’un équipement périphérique peut devenir un point d’entrée dans une infrastructure beaucoup plus importante. La sécurité Bluetooth doit donc être examinée au même titre que celle des autres connexions réseau.
D’autres équipements sans fil pourraient être concernés
Les chercheurs estiment que des mécanismes comparables pourraient également concerner certains terminaux portables de collecte de données et certaines imprimantes thermiques. Ces appareils utilisent fréquemment des communications sans fil pour échanger avec les logiciels professionnels.
Il ne s’agit pas pour autant d’affirmer que tous ces équipements présentent la même vulnérabilité. Le risque dépend de leur architecture, du protocole utilisé, de la méthode d’authentification et de leur configuration.
Kaspersky n’a pas communiqué de liste exhaustive des scanners affectés. La version précise du Bluetooth concernée et l’existence d’un correctif généralisé ne sont pas non plus documentées dans son annonce. Cette distinction est importante : la découverte porte sur des implémentations vulnérables, et non sur une compromission généralisée du Bluetooth.
Comment protéger les entreprises contre cette faille Bluetooth ?
Face à ces risques, Kaspersky recommande plusieurs mesures pour sécuriser les équipements et les réseaux logistiques. La première consiste à vérifier les périphériques avant leur intégration dans l’infrastructure informatique.
Les interfaces Bluetooth inutilisées doivent également être désactivées afin de réduire les possibilités d’accès non autorisé. Autre recommandation : mettre en place des mécanismes d’authentification robustes entre les équipements compatibles.
La segmentation du réseau constitue une protection complémentaire. Elle permet de limiter les communications entre les ordinateurs des entrepôts et les systèmes les plus sensibles.
Les entreprises doivent aussi appliquer les mises à jour disponibles, restreindre les permissions des utilisateurs et organiser régulièrement des audits de sécurité.
Enfin, contacter les fabricants de scanners pour vérifier les modèles concernés et la disponibilité d’éventuels correctifs reste une démarche pertinente.
Une menace qui souligne les limites de la sécurité des objets professionnels connectés
Cette découverte illustre une évolution importante des risques informatiques. Les cyberattaques ne reposent plus uniquement sur des logiciels malveillants, des courriels frauduleux ou des serveurs insuffisamment protégés.
Les périphériques connectés peuvent également constituer des points d’accès indirects aux systèmes professionnels.
Dans les entrepôts modernes, la multiplication des scanners, terminaux mobiles, imprimantes et capteurs augmente le nombre d’équipements à sécuriser. L’enjeu consiste désormais à intégrer ces appareils dans une politique de cybersécurité globale, plutôt que de les considérer comme de simples accessoires.
Ce qu’il faut retenir
Kaspersky a identifié une faille Bluetooth pouvant affecter certains scanners de codes-barres professionnels. L’absence d’authentification avec leur station de base pourrait permettre l’injection de commandes sur un ordinateur connecté, sans action de l’utilisateur. Le risque concerne notamment les entrepôts et les commerces. Aucun piratage généralisé de ces équipements n’a été établi par l’annonce.
Positionnement sur le marché
Cette découverte concerne principalement les entreprises équipées de lecteurs de codes-barres sans fil, de terminaux de collecte et de solutions de gestion logistique.
Elle dépasse toutefois le seul marché des scanners : les fabricants de périphériques professionnels, les intégrateurs informatiques et les responsables de cybersécurité sont également concernés. Le sujet met en évidence l’importance de sécuriser l’ensemble des équipements connectés, y compris ceux dont la fonction paraît secondaire.
FAQ : faille Bluetooth des scanners de codes-barres
Quels scanners de codes-barres sont concernés ?
Kaspersky évoque un modèle provenant d’un fabricant majeur et un schéma d’attaque observé sur des appareils de plusieurs fournisseurs. La liste précise des modèles vulnérables n’a pas été publiée dans son annonce.
Un pirate peut-il prendre le contrôle d’un ordinateur via Bluetooth ?
Potentiellement, oui. Sur une installation vulnérable, un attaquant à portée radio pourrait injecter des frappes clavier et provoquer l’exécution de commandes non autorisées.
Faut-il une intervention de l’utilisateur pour déclencher l’attaque ?
Non, le scénario présenté par Kaspersky peut fonctionner sans interaction de l’employé. L’exploitation reste néanmoins conditionnée à la vulnérabilité du matériel et aux protections du système.
Tous les appareils Bluetooth sont-ils vulnérables ?
Non. Cette découverte concerne des équipements et des mécanismes d’authentification spécifiques, pas l’ensemble des appareils compatibles Bluetooth.
Comment savoir si un scanner professionnel est protégé ?
Il faut identifier son modèle, vérifier sa version logicielle et consulter les recommandations de son fabricant. Un audit de sécurité peut également permettre de contrôler l’authentification entre le lecteur et sa base.
Récapitulatif technique
- Découverte : Kaspersky Security Services
- Annonce : 20 octobre 2026
- Technologie concernée : communication sans fil Bluetooth
- Équipements : scanners de codes-barres et stations de base
- Vulnérabilité : absence d’authentification entre certains équipements
- Technique d’attaque : injection de frappes clavier
- Accès nécessaire : proximité radio avec une station vulnérable
- Interaction utilisateur : non nécessaire dans le scénario décrit
- Impact potentiel : exécution de commandes non autorisées sur un ordinateur
- Systèmes exposés : postes logistiques, réseaux OT et applications WMS
- Modèles précis : non communiqués
- Correctif universel : non annoncé
- Protections : authentification, segmentation réseau, mises à jour et contrôle des accès
En résumé
La faille Bluetooth révélée par Kaspersky montre comment un scanner de codes-barres peut devenir un point d’entrée vers un ordinateur d’entreprise. Le mécanisme repose sur une authentification insuffisante entre certains lecteurs et leur station de base. Les entreprises concernées doivent vérifier leurs équipements, limiter les accès réseau et appliquer les recommandations de sécurité disponibles. La découverte souligne l’importance de protéger également les périphériques professionnels sans fil.
Produits similaires :
Retrouver tous les articles de Planet Sans fil sur Google News. Vous y trouverez notre actualité, nos tests en un seul clic.

Soyez le premier à laisser un commentaire commenter "Faille Bluetooth : Kaspersky alerte sur des scanners de codes-barres capables d’exposer les ordinateurs des entreprises"